Ga naar hoofdinhoud
Rijksoverheid

NCSC-2026-0252 [1.00] [H/H] Kwetsbaarheden verholpen in Oracle Fusion middleware

• 2 min leestijd
Oracle heeft een groot aantal kwetsbaarheden verholpen in verschillende Oracle middleware producten, waaronder Oracle Data Integrator, Oracle Coherence, Oracle Access Manager, Oracle Unified Directory, Oracle WebLogic Server Proxy Plug-in, Oracle Fusion Middleware Service Delivery Platform (Messaging Enabler) en Oracle WebCenter Content. Het totaal aantal kwetsbaarheden dat is verholpen in deze updates is 345. De ernstigste kwetsbaarheden, 9 stuks, hebben de hoogste score van 10.0 gekregen en bevinden zich in diverse Oracle middleware componenten en stellen ongeauthenticeerde externe aanvallers in staat om volledige systeemcompromittering te bereiken. Aanvallers kunnen via HTTP, LDAP, SOAP of andere netwerkinterfaces willekeurige code uitvoeren of volledige controle over het systeem verkrijgen zonder authenticatie. Sommige kwetsbaarheden kunnen leiden tot ongeautoriseerde toegang, wijziging of verwijdering van kritieke data. De impact kan zich ook uitbreiden naar andere Oracle producten die afhankelijk zijn van de getroffen middleware componenten. Naast deze 9 kwetsbaarheden met de hoogste score, zijn ook nog eens 145 kwetsbaarheden verholpen met een CVSS score van 9 tot 9.9. Ook van deze kwetsbaarheden is een groot aantal zonder voorafgaande authenticatie op afstand te misbruiken en kunnen leiden tot uitvoer van willekeurige code, toegang tot gevoelige gegevens of volledige systeemcompromittatie. De overige kwetsbaarheden hebben lagere scores gekregen dan 9. Het voert te ver om alle detailinformatie op de nemen in deze advisory en het NCSC verwijst daarom naar de bijgevoegde referentie. Door het grote aantal en de ernst van deze kwetsbaarheden acht het NCSC het zeer waarschijnlijk dat grootschalig misbruik op korte termijn plaats gaat vinden. Het NCSC adviseert daarom de bijgevoegde referentie goed door te nemen en de beschikbaar gestelde updates met spoed in te zetten.

Dit artikel is afkomstig van NCSC.

Lees het volledige artikel

Deel dit artikel

Terug naar artikelen

Gerelateerde artikelen

NCSC-2026-0396 [1.00] [H/H] Kwetsbaarheden aangetroffen in Zammad

Er zijn twee zeroday-kwetsbaarheden aangetroffen in Zammad. De eerste kwetsbaarheid heeft het kenmerk CVE-2026-102489 toegekend gekregen. De kwetsbaarheid stelt een ongeauthenticeerde kwaadwillende op afstand in staat om willekeurige code uit te voeren. De kwetsbaarheid is aanwezig in Zammad versies...

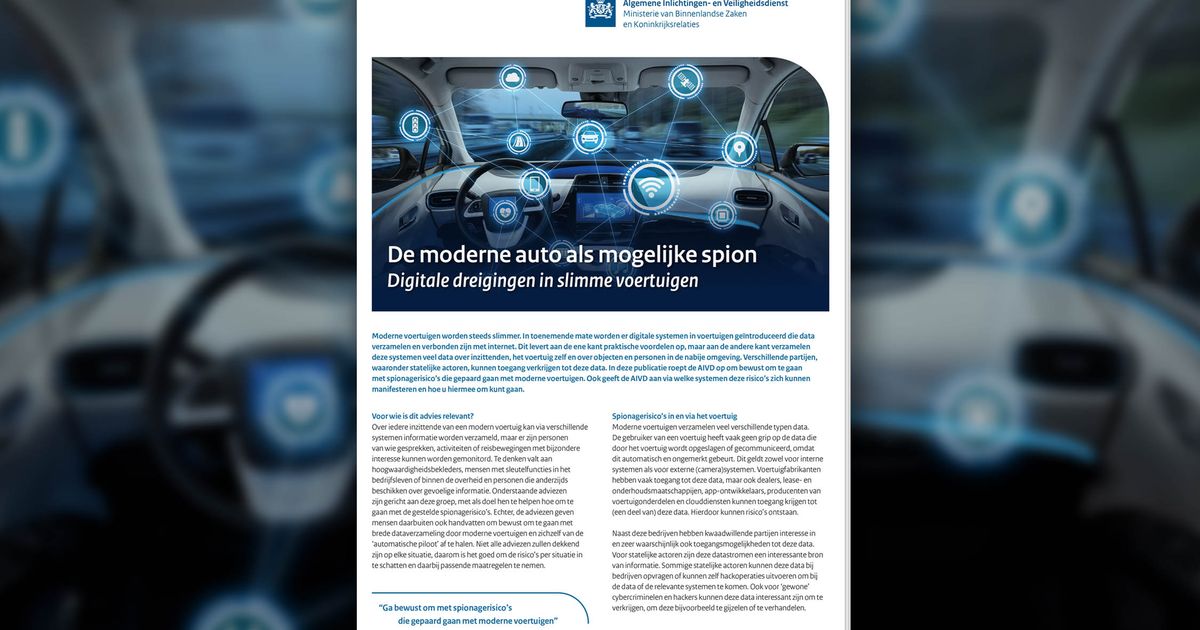
Digitale dreigingen in slimme voertuigen

Digitale dreigingen in slimme voertuigen

Nieuwsbericht30-09-2026 | 10:00Moderne voertuigen worden steeds slimmer. Steeds vaker hebben voertuigen digitale systemen die data verzamelen en verbonden zijn met internet. Dit levert aan de ene kant praktische voordelen op, maar aan de andere kant verzamelen deze systemen veel data over inzittende...

Hulp nodig bij je project?

Neem vrijblijvend contact met ons op om te bespreken hoe we je kunnen helpen.

Neem contact op

Cookies

Wij gebruiken cookies om de website te verbeteren. Noodzakelijke cookies zijn altijd actief. Privacybeleid

Cookie-voorkeuren