Ga naar hoofdinhoud
Rijksoverheid

NCSC-2026-0297 [1.00] [M/H] Kwetsbaarheden verholpen in GitLab Enterprise Edition en Community Edition

• 1 min leestijd
GitLab heeft meerdere kwetsbaarheden verholpen in GitLab Enterprise Edition (EE) en Community Edition (CE) versies variërend van 12.0 tot en met 19.2.2. De kwetsbaarheden betreffen verschillende aspecten van GitLab, waaronder onjuiste privilege-toewijzing waarbij gebruikers met een pending lidmaatschapsstatus onbedoeld permissies konden erven van custom rollen. Verder zijn er problemen met ontbrekende autorisatiecontroles op API-endpoints, waardoor gebruikers met ontwikkelaarsrollen toegang konden krijgen tot externe statuscheckconfiguraties en beperkte merge request informatie van private projecten. Er is ook een Denial-of-Service mogelijk door onjuiste inputvalidatie, en cross-site scripting (XSS) kwetsbaarheden in de analytics dashboard component door onvoldoende sanitisatie van gebruikersinvoer. Daarnaast konden gebruikers met lagere rechten bepaalde package registry metadata wijzigen en CI/CD pipelines op beschermde branches triggeren zonder de juiste permissies. Er waren ook autorisatieproblemen die het mogelijk maakten om project- en groepsinstellingen ongeautoriseerd te wijzigen, en een GraphQL query die toegang gaf tot beleidsconfiguraties van niet-toegestane namespaces. Ten slotte was er een probleem met onjuiste autorisatie van identiteitinformatie, wat leidde tot verkeerde toewijzing van AI-gebruik aan andere namespaces. Deze kwetsbaarheden kunnen leiden tot ongeautoriseerde toegang, wijziging van gegevens, privilege-escalatie, en verstoring van de beschikbaarheid binnen de GitLab Enterprise Edition omgeving.

Dit artikel is afkomstig van NCSC.

Lees het volledige artikel

Deel dit artikel

Terug naar artikelen

Gerelateerde artikelen

NCSC-2026-0396 [1.00] [H/H] Kwetsbaarheden aangetroffen in Zammad

Er zijn twee zeroday-kwetsbaarheden aangetroffen in Zammad. De eerste kwetsbaarheid heeft het kenmerk CVE-2026-102489 toegekend gekregen. De kwetsbaarheid stelt een ongeauthenticeerde kwaadwillende op afstand in staat om willekeurige code uit te voeren. De kwetsbaarheid is aanwezig in Zammad versies...

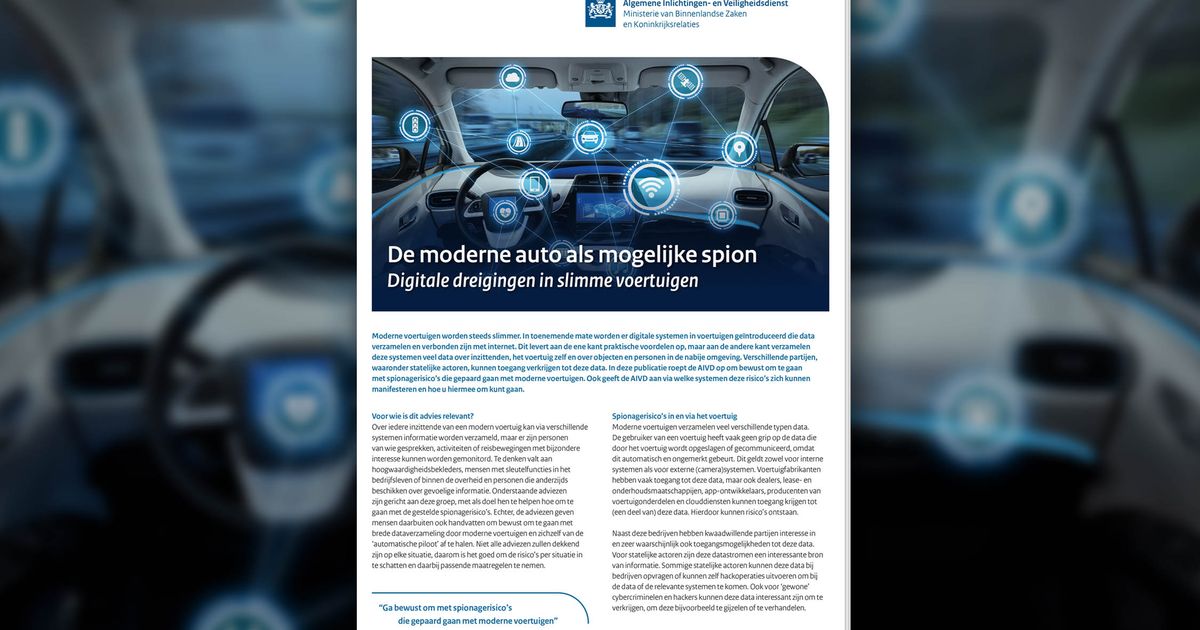
Digitale dreigingen in slimme voertuigen

Digitale dreigingen in slimme voertuigen

Nieuwsbericht30-09-2026 | 10:00Moderne voertuigen worden steeds slimmer. Steeds vaker hebben voertuigen digitale systemen die data verzamelen en verbonden zijn met internet. Dit levert aan de ene kant praktische voordelen op, maar aan de andere kant verzamelen deze systemen veel data over inzittende...

Hulp nodig bij je project?

Neem vrijblijvend contact met ons op om te bespreken hoe we je kunnen helpen.

Neem contact op

Cookies

Wij gebruiken cookies om de website te verbeteren. Noodzakelijke cookies zijn altijd actief. Privacybeleid

Cookie-voorkeuren