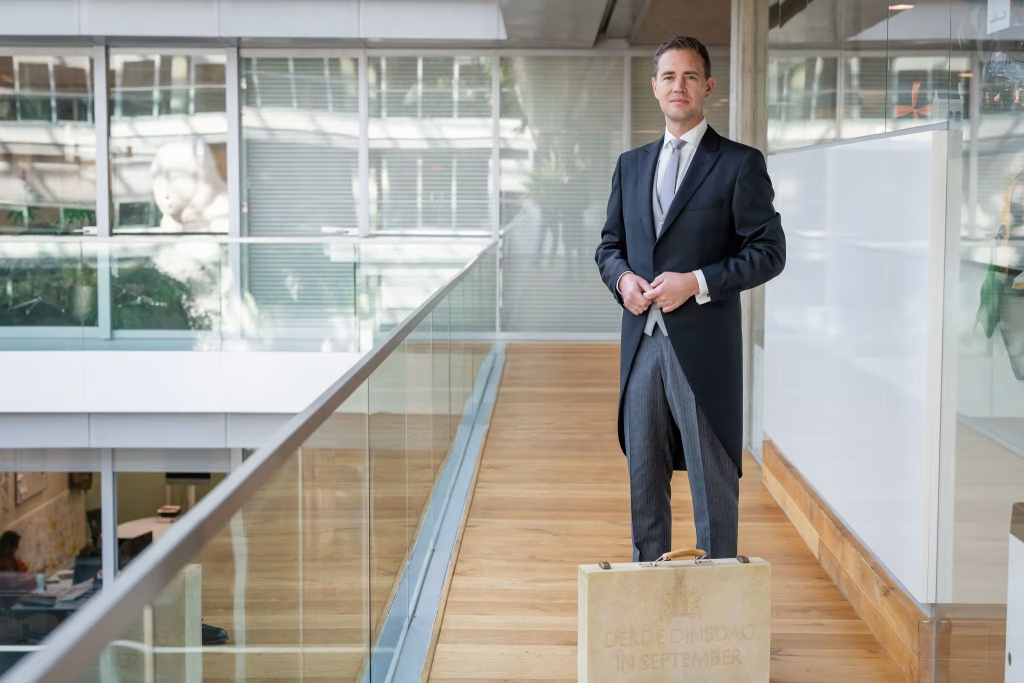
Jaarlijks presenteert het kabinet op Prinsjesdag haar plannen voor het aankomende jaar. In de Troonrede van 2026 benoemde Koning Willem-Alexander opnieuw het belang van digitalisering voor de Nederlandse samenleving.
Het kabinet ziet grote kansen in de ontwikkeling van digitalisering en AI. Tegelijkertijd vraagt deze ontwikkeling om duidelijke kaders en veilige toepassing.
Digitale transitie
Het kabinet werkt aan een arbeidsmarkt die aansluit op de digitale transitie. Talentontwikkeling in digitale sectoren krijgt prioriteit: “De arbeidsmarkt van morgen vraagt om het aantrekken, opleiden en vasthouden van toptalent in cruciale sectoren als AI, digitalisering, energie en biotechnologie.”
Cyberveiligheid en digitale dreiging
De digitale dreiging neemt toe, zowel door statelijke actoren als door internationale criminele netwerken. Het kabinet kondigt nieuwe maatregelen aan om burgers en bedrijven beter te beschermen. In de Troonrede staat het volgende: “Cyberdreigingen en digitale hacks vanuit Rusland en andere landen, en vanuit internationaal opererende criminele organisaties, zijn nu al aan de orde van de dag. Dat vereist een stevig antwoord. Het kabinet komt daarom met voorstellen zodat de inlichtingendiensten burgers en bedrijven beter kunnen beschermen tegen cyberaanvallen, desinformatie en terrorisme.”
Digitale dienstverlening
De overheid wil beter gaan werken met minder regels en meer ruimte voor mensen en bedrijven. Digitalisering speelt daarin een belangrijke rol. In de Troonrede staat: “Onderling delen van overheidsinformatie moet veel eenvoudiger worden, zodat mensen en bedrijven sneller en beter worden geholpen en niet van het kastje naar de muur worden gestuurd.”
Het kabinet formuleert een duidelijke ambitie voor de digitale overheid: “Het motto van de overheidsdienstverlening moet zijn: snel en digitaal waar het kan, persoonlijk waar het moet.”
Lees meer over Prinsjesdag 2026
Het bericht Prinsjesdag: aandacht voor AI, cyber en dienstverlening verscheen eerst op Digitale Overheid.
Dit artikel is afkomstig van Rijksoverheid.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0396 [1.00] [H/H] Kwetsbaarheden aangetroffen in Zammad
Er zijn twee zeroday-kwetsbaarheden aangetroffen in Zammad. De eerste kwetsbaarheid heeft het kenmerk CVE-2026-102489 toegekend gekregen. De kwetsbaarheid stelt een ongeauthenticeerde kwaadwillende op afstand in staat om willekeurige code uit te voeren. De kwetsbaarheid is aanwezig in Zammad versies...
NCSC-2026-0395 [1.00] [M/H] Kwetsbaarheid verholpen in Cisco Catalyst SD-WAN Manager
Cisco heeft een kwetsbaarheid verholpen in Cisco Catalyst SD-WAN Manager. De kwetsbaarheid bevindt zich in een API van Cisco Catalyst SD-WAN Manager. Door onjuiste verwerking van URI-encoding kunnen ongeauthenticeerde kwaadwillenden authenticatiemechanismen omzeilen. Hierdoor kan de kwaadwillende ad...
Digitale dreigingen in slimme voertuigen
Nieuwsbericht30-09-2026 | 10:00Moderne voertuigen worden steeds slimmer. Steeds vaker hebben voertuigen digitale systemen die data verzamelen en verbonden zijn met internet. Dit levert aan de ene kant praktische voordelen op, maar aan de andere kant verzamelen deze systemen veel data over inzittende...