Nieuwsbericht23-07-2026 | 16:26
De Russische hackersgroep Laundry Bear is verantwoordelijk voor het hacken van Zimbra mailservers. Een groot aantal defensiebedrijven, onderaannemers, ICT-dienstverleners en andere organisaties in westerse landen zijn slachtoffer geworden. De hack op Zimbra heeft geen Nederlandse slachtoffers gemaakt.
Dit brengen onder andere de Algemene Inlichtingen- en Veiligheidsdienst (AIVD), de Militaire Inlichtingen- en Veiligheidsdienst (MIVD) en de Amerikaanse National Security Agency (NSA) vandaag in een Cyber Security Advies naar buiten. Zimbra is een veelgebruikte mailserver, die onder andere wordt gebruikt door overheden, bedrijven en universiteiten. Ook in Nederland zijn er organisaties en bedrijven die gebruik maken van Zimbra. Met het advies willen de diensten bijdragen aan het verhogen van de weerbaarheid van deze bedrijven en organisaties.
Beeld: © iStockphoto
Kwetsbaarheid in het e-mailprogramma
Laundry Bear probeert gebruikers van Zimbra een kwaadaardige mail te laten openen in een versie van het programma die verouderd is. Als de gebruiker dit doet kan Laundry Bear via een kwetsbaarheid in Zimbra al het e-mailverkeer van de laatste 90 dagen inzien. Daarnaast krijgt de hackersgroep toegang tot onder andere de zoekgeschiedenis, de adressenlijst en andere gevoelige informatie van het slachtoffer. Deze informatie wordt vervolgens opgeslagen op hun servers.
Om de kwetsbaarheid verder te misbruiken probeert Laundry Bear om constante toegang tot het systeem van het slachtoffer te behouden. Het cyberadvies dat vandaag naar buiten is gebracht helpt gebruikers van Zimbra het risico hierop te verkleinen en geeft aan hoe een infectie van de hackersgroep te herkennen is.
Laundry Bear
De Russische hackersgroep Laundry Bear was al eerder verantwoordelijk voor cyberaanvallen tegen Europese en Westerse defensiebedrijven, overheidsorganisaties en andere doelwitten op NAVO-grondgebied. Dit doen ze om gevoelige informatie buit te maken voor Rusland. Ook Nederlandse organisaties, waaronder de Nationale Politie in 2024, zijn slachtoffer geweest. Vorig jaar berichtten de AIVD en MIVD voor het eerst over Laundry Bear.
Download hier het Cyber Security Advies.
Dit artikel is afkomstig van AIVD.
Lees het volledige artikelGerelateerde artikelen
NCSC-2026-0396 [1.00] [H/H] Kwetsbaarheden aangetroffen in Zammad
Er zijn twee zeroday-kwetsbaarheden aangetroffen in Zammad. De eerste kwetsbaarheid heeft het kenmerk CVE-2026-102489 toegekend gekregen. De kwetsbaarheid stelt een ongeauthenticeerde kwaadwillende op afstand in staat om willekeurige code uit te voeren. De kwetsbaarheid is aanwezig in Zammad versies...
NCSC-2026-0395 [1.00] [M/H] Kwetsbaarheid verholpen in Cisco Catalyst SD-WAN Manager
Cisco heeft een kwetsbaarheid verholpen in Cisco Catalyst SD-WAN Manager. De kwetsbaarheid bevindt zich in een API van Cisco Catalyst SD-WAN Manager. Door onjuiste verwerking van URI-encoding kunnen ongeauthenticeerde kwaadwillenden authenticatiemechanismen omzeilen. Hierdoor kan de kwaadwillende ad...
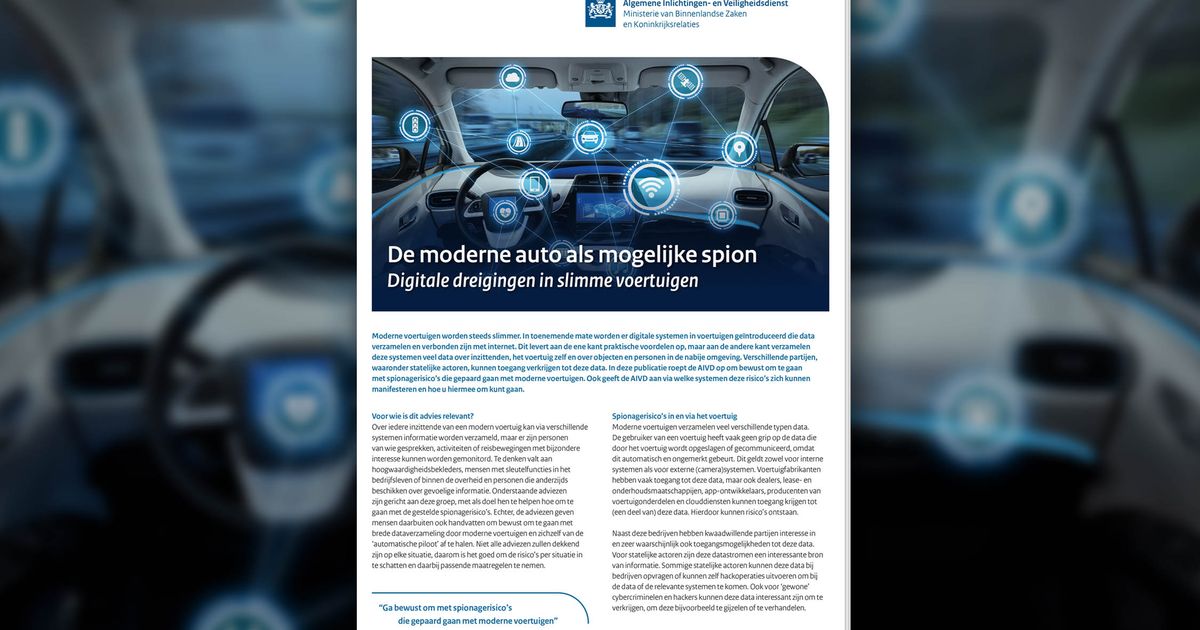
Digitale dreigingen in slimme voertuigen
Nieuwsbericht30-09-2026 | 10:00Moderne voertuigen worden steeds slimmer. Steeds vaker hebben voertuigen digitale systemen die data verzamelen en verbonden zijn met internet. Dit levert aan de ene kant praktische voordelen op, maar aan de andere kant verzamelen deze systemen veel data over inzittende...